01
Gör
16+ ürün ailesi, tek pano, müşteri portalı ve iOS uygulaması. Switch'ten SQL'e kadar her katman aynı ekranda.
Nº 03DESistem · Multi-Tenant NOC Platformu
Argos; ağ, güvenlik, sanallaştırma, depolama, yedekleme ve veritabanı katmanlarınızı tek panoda toplar. Yapay zekâ kök nedeni bulur, kritik kesintide nöbetçi mühendis telefonla aranır, SLA'nız ölçülmüş veriyle raporlanır. Kurulum: sahaya tek sanal cihaz, firewall'da sıfır değişiklik.
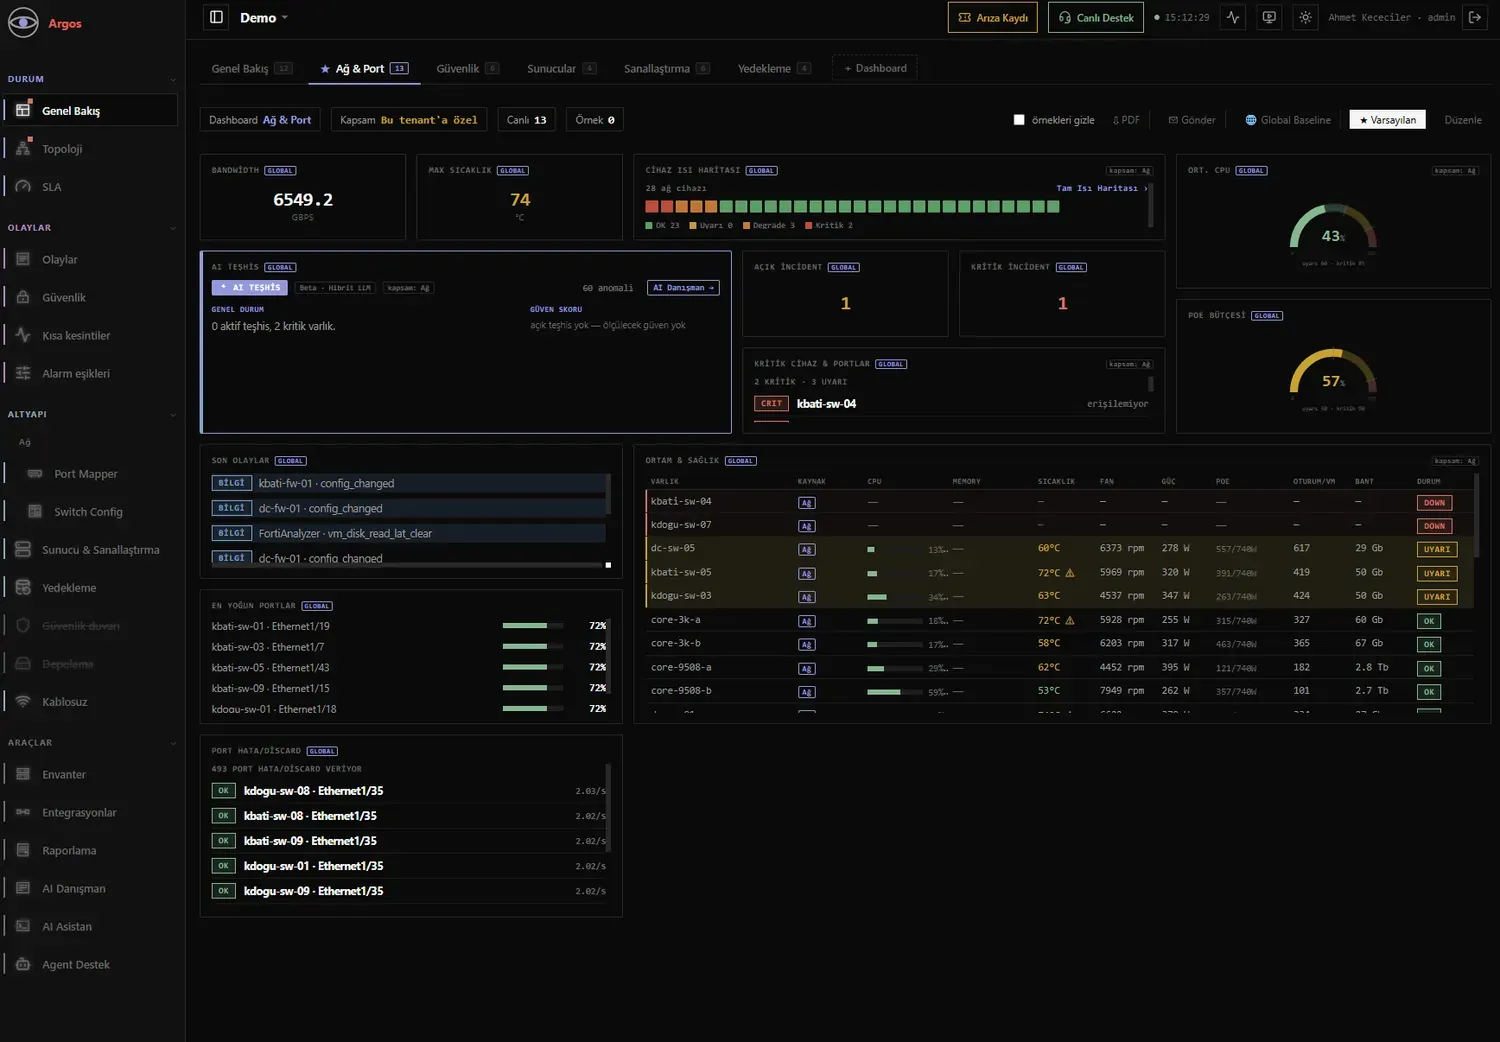
Tek panoda ağ, port, güvenlik, sunucu, sanallaştırma ve yedekleme. Görseller demo ortamından alınmıştır.
Sorun
Klasik monitoring araçları size grafik gösterir; grafiğe bakacak birini sizin bulmanız gerekir. Argos ise yönetilen bir hizmettir — platform ve 7/24 NOC birlikte gelir.
| Kim | Bugün yaşadığı | Argos'un cevabı |
|---|---|---|
| BT Müdürü / CIO | "Kesintiyi kullanıcıdan öğreniyorum." · "Yönetime SLA raporu veremiyorum." · "7/24 izleyecek ekibim yok." | 7/24 NOC hizmeti, müşteri portalı, ölçülmüş SLA raporu, mobil push |
| Sistem / Network Yöneticisi | Beş ayrı üretici konsolu · alarm gürültüsü · "kim değiştirdi bu config'i?" | Tek pano ve 16+ ürün ailesi · akıllı alarm (flap, yedeklilik, edge-down katlama) · config audit |
| Bilgi Güvenliği / Uyum | Yetkisiz değişiklik takibi · denetimde kanıt · dışarıdan erişim riski | Config versiyonlama ve attribution · uyum taraması · outbound-only mTLS, içeri port yok |
| Hizmet sağlayıcı / Veri merkezi | Çok müşterili izleme · müşteriye şeffaflık · devre SLA'sı | Multi-tenant mimari · müşteri başına izole portal · devre, port ve cihaz bazında SLA |
| Karar verici | "Önce görmek istiyorum." | Health Check: satış öncesi deneme — aynı ürün, sıfır bildirim riski, kanıt paketi çıktısı |
Tabloyu yana kaydırın →
01
16+ ürün ailesi, tek pano, müşteri portalı ve iOS uygulaması. Switch'ten SQL'e kadar her katman aynı ekranda.
02
AI kök neden analizi, anomali tespiti, kapasite öngörüsü ve config audit. "Ne bozuldu" değil, "neden bozuldu".
03
Doğru kişiye tam bir kez; e-posta, push, mesaj, telefon. Gerektiğinde otomatik arıza kaydı.
Öne Çıkan Özellikler
Sahaya tek bir OVA kurulur. Cihaz merkeze yalnız dışarı doğru, karşılıklı sertifika doğrulamalı (mTLS) şifreli kanal açar. Inbound kural, VPN ya da açık SSH gerekmez. Bakım, güncelleme ve switch'e terminal erişimi (WebSSH) aynı kanaldan yapılır.
Güvenlik ekibinin ilk sorusu "bize dışarıdan kim bağlanacak?" — cevap: hiç kimse.
Alarm motoru bütün durumunu veritabanında tutar. Sistem güncellense, yeniden başlasa bile aynı olay için ikinci kez uyandırılmazsınız; bildirim yarıda kalırsa olay kaybolmaz, yeniden denenir. Edge bağlantısı koparsa arkasındaki yüzlerce cihaz için ayrı alarm üretilmez — tek bir "saha bağlantısı koptu" bildirimi gider.
Gürültü değil, sinyal.
Argos, tanımlanan politika doğrultusunda kritik ve süren kesintilerde nöbetçi mühendisi sesli arama ile uyarır. Bildirim kanalları: e-posta, Mattermost, iOS push, sesli arama ve otomatik arıza kaydı.
Beş kanal, tek olay, tek bildirim.
Her olayda AI katmanı devreye girer: kök neden analizi, etkilenen servisler ve önerilen adımlar. Anomali tespiti her metriğin kendi normalini öğrenir; kapasite öngörüsü "ne zaman dolar" sorusunu yanıtlar. Tehdit beslemesi gerçek CISA KEV ve NIST NVD verisini müşterinin fiilen kullandığı ürünlerle kesiştirir.
Alakasız CVE gürültüsü yok.
Switch ve ağ cihazlarının konfigürasyonu düzenli alınır, versiyonlanır, farklar satır satır gösterilir. Değişiklik onu yapan kullanıcıya atfedilir; emin olunamıyorsa tahmin yürütülmez, adaylar gösterilir. Üstüne AI destekli uyum taraması çalışır.
Denetimde "kim dokundu?" sorusunun cevabı hazır.
SLA raporu alarm kayıtlarından değil, ham ölçüm verisinden hesaplanır; ham veri 365 gün saklanır. Devre, port, cihaz, yedekli switch çifti ve ürün seviyesinde raporlanır. "Ölçemedim" süresi ayrı bir kovadır — ne kesinti ne uptime sayılır.
Rapor kendi körlüğünü gizlemez.
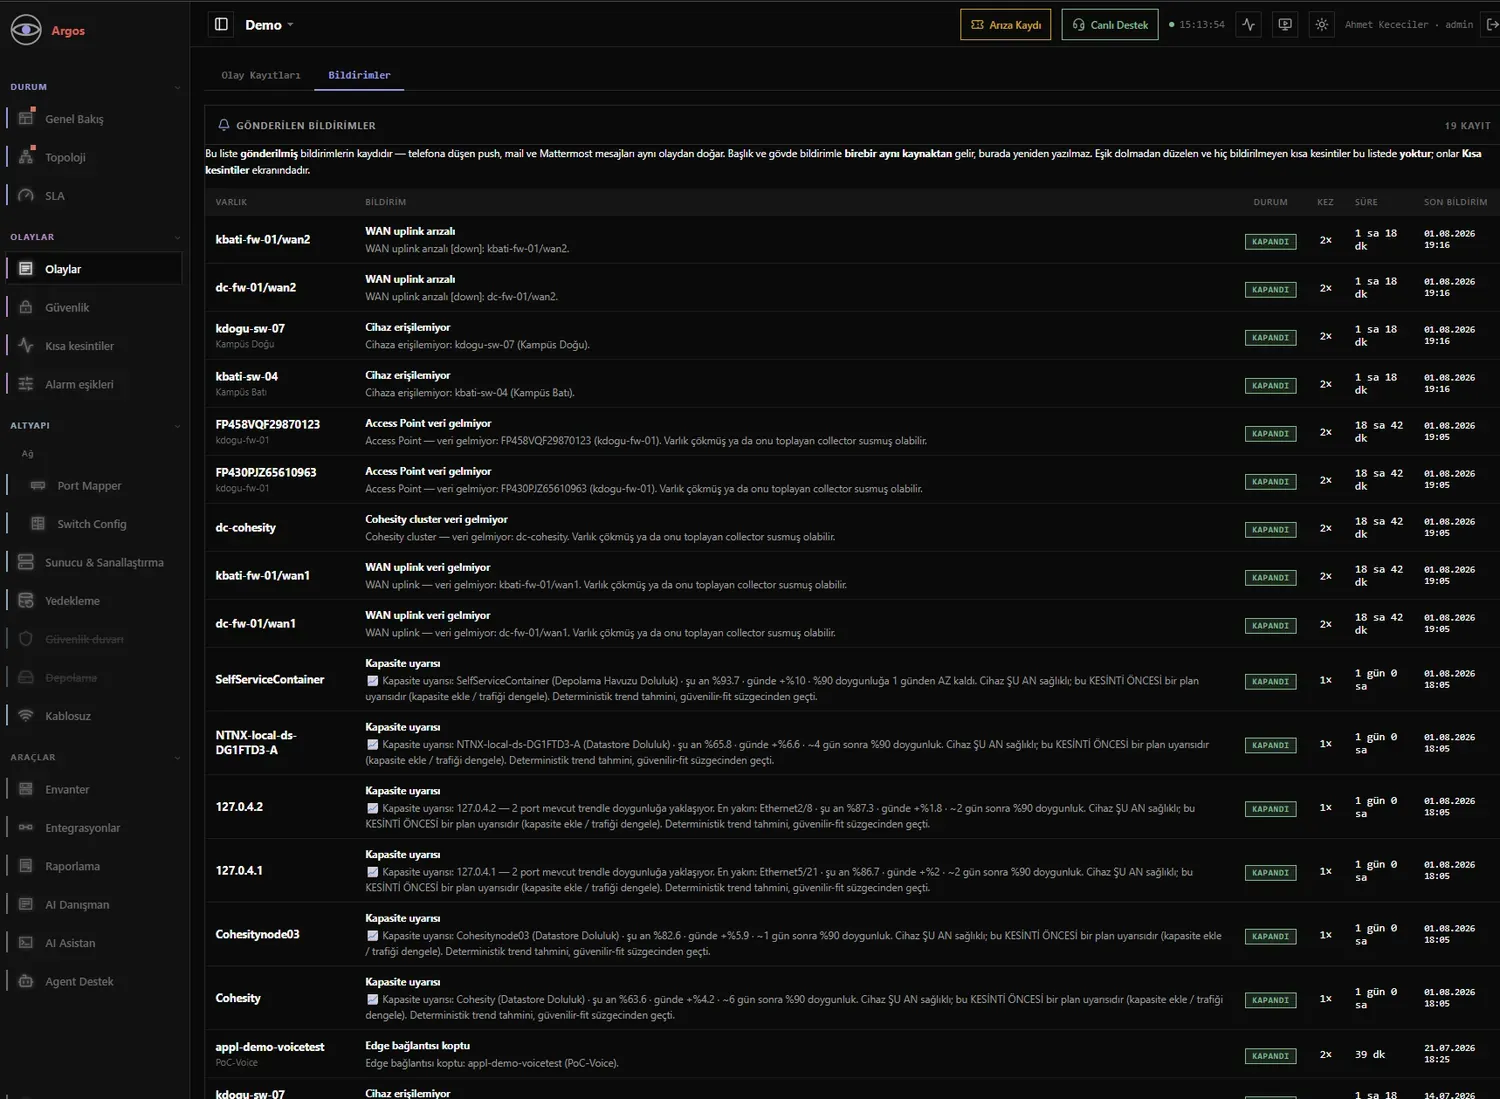
Telefona düşen push, mail ve mesaj aynı olaydan doğar. Eşik dolmadan düzelen kısa kesintiler ayrı ekranda tutulur.
Nasıl Çalışır
Saha (edge) → şifreli kanal (mTLS, yalnız dışarı) → merkez → AI ve alarm → siz: panel, mobil, telefon, PDF.
01
Sahaya tek OVA. Onboarding sihirbazı cihazı tanır, sertifikasını alır. Dakikalar sürer.
02
Switch'ler tek tek, CSV ile ya da subnet taramasıyla eklenir; entegrasyonlar API bilgileriyle bağlanır.
03
Edge cihaz SNMP, SSH, API ve syslog ile veriyi toplar. Bağlantı koparsa tamponlar, veri kaybolmaz.
04
Merkez veriyi müşteri başına izole şemada saklar; alarm motoru ve AI katmanı sürekli çalışır.
05
Doğru kitle (müşteri / NOC), doğru kanal (mail, push, mesaj, telefon), tam bir kez.
06
SLA, dashboard PDF'leri, günlük brifing ve kısa kesinti özeti.
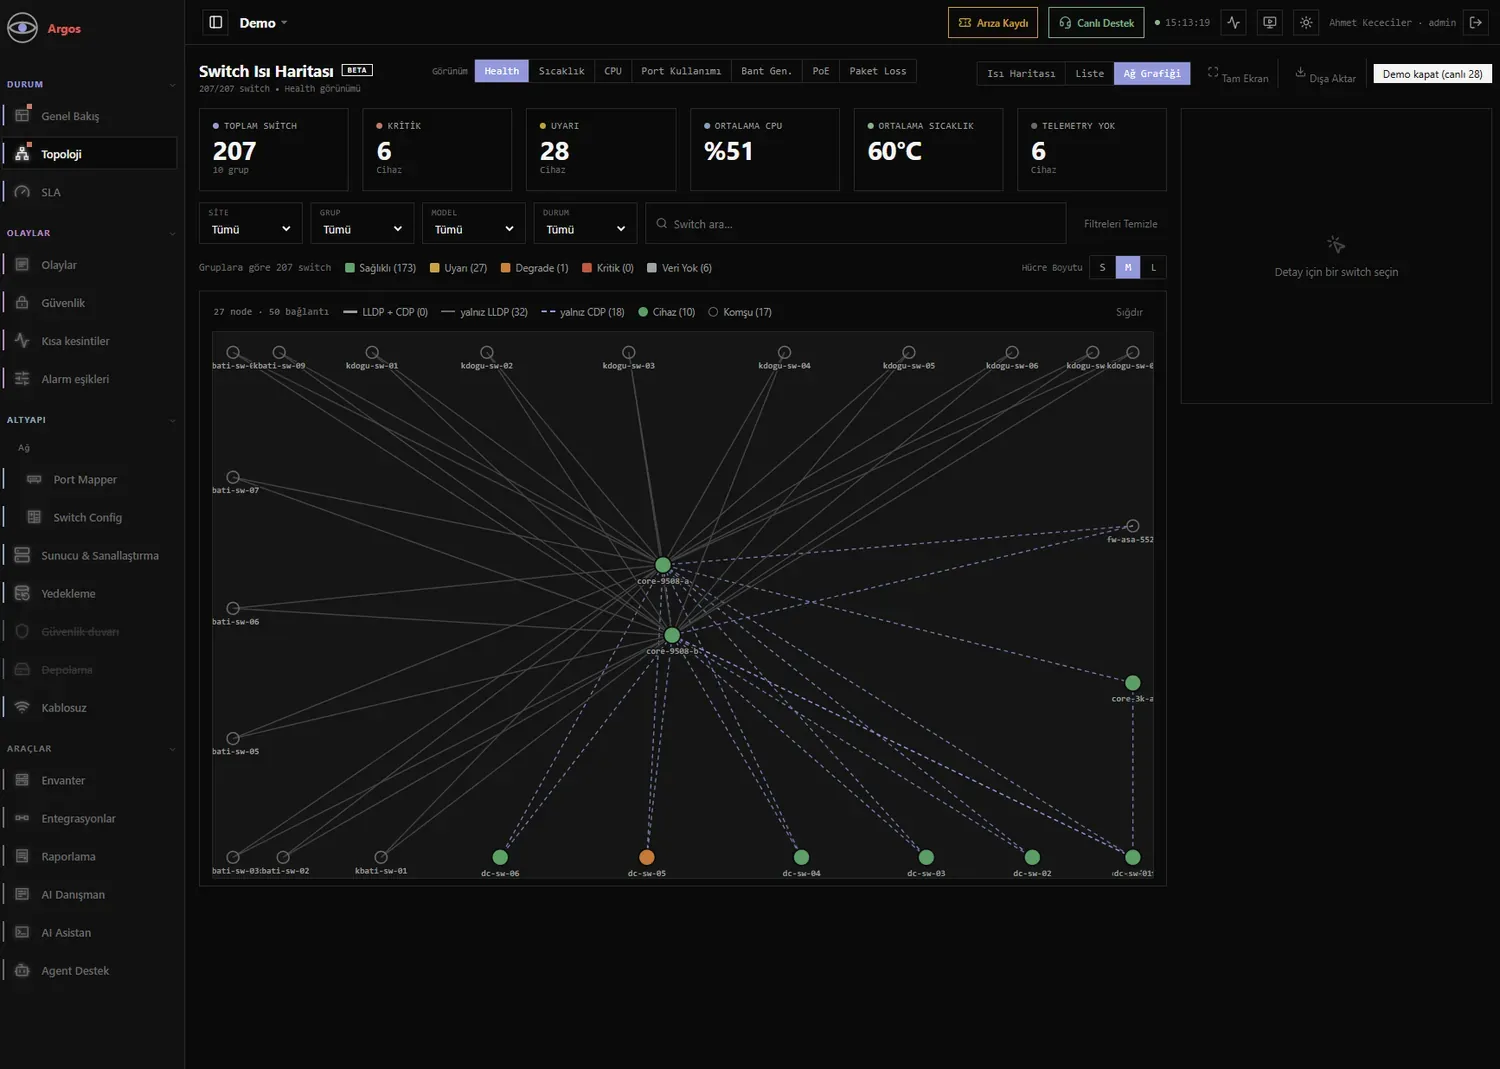
LLDP ve CDP komşuluklarından otomatik çizilen ağ grafiği; 207 switch, 10 grup.
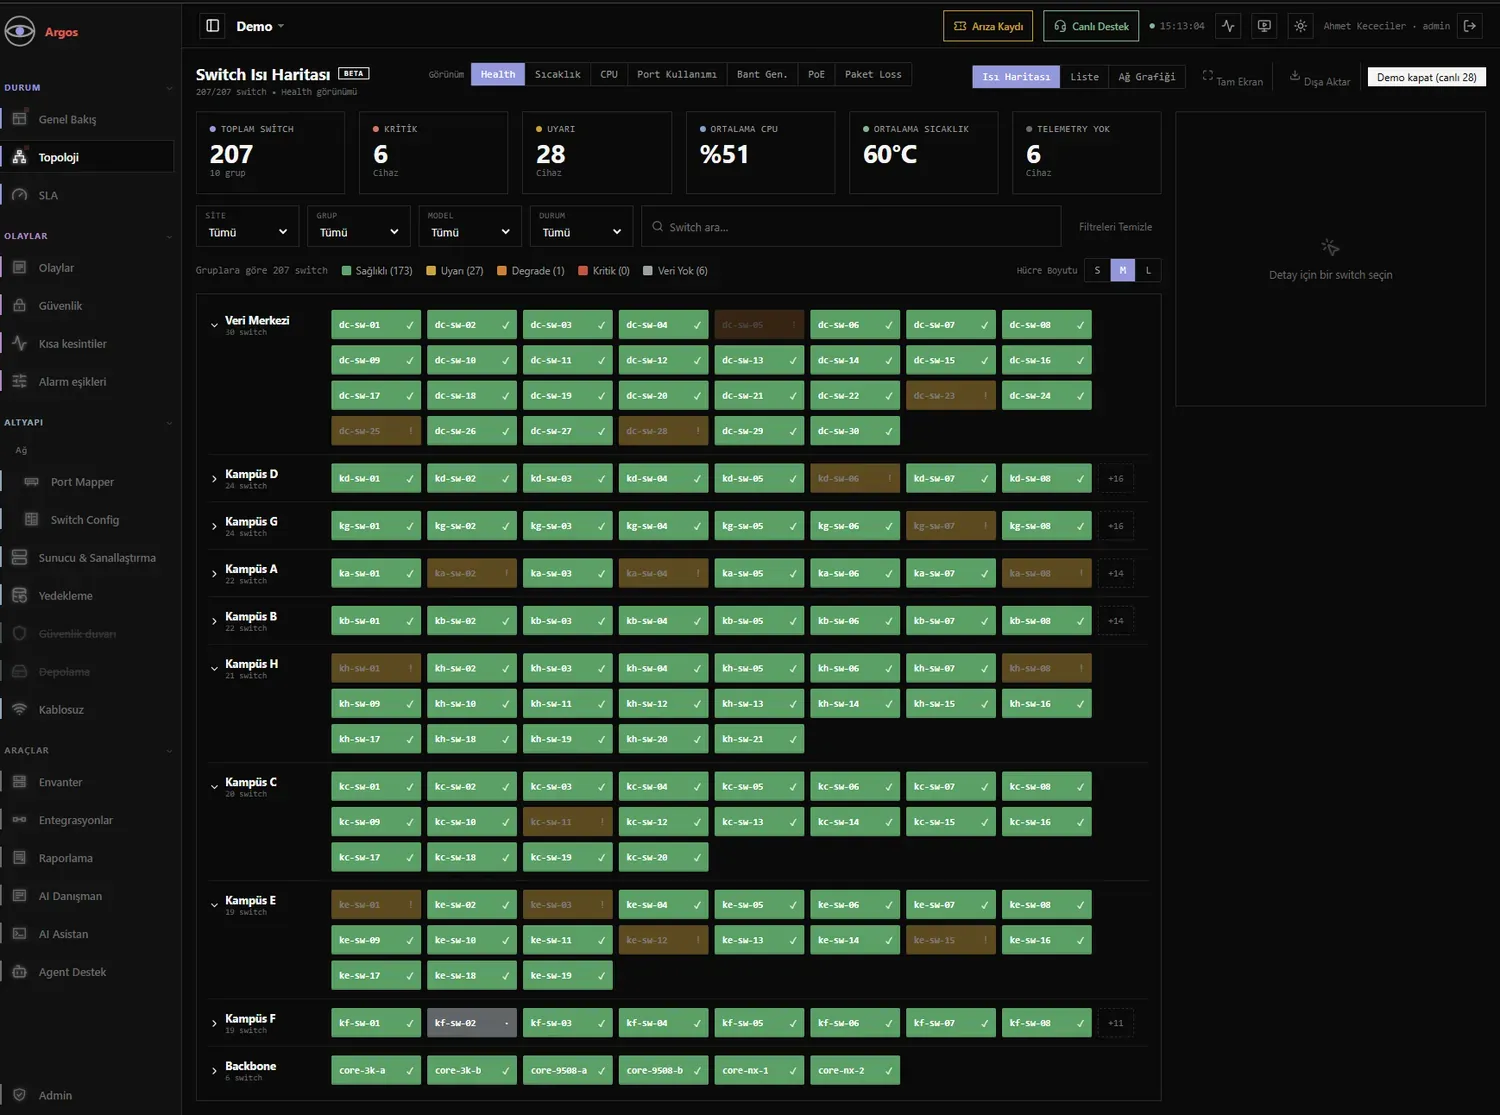
Sağlık, sıcaklık, CPU, port kullanımı, bant genişliği, PoE ve paket kaybı görünümleri.
Yapay Zekâ
AI katmanı iki şey yapar: bulguları önceliklendirip size ne yapacağınızı söyler, ve altyapınıza doğal dille soru sormanıza izin verir.
Tüm bulguları önceliklendirir, tek ekranda tam metinle sunar. Her maddede "doğrula" adımı verir — komut seviyesinde.
Her sabah altyapının durum özeti: kritik kapasite, güvenlik, sanallaştırma ve son 6 saatin özeti.
22 ayrı araçla canlı veriye bakar. Yetki modeli asistanın içine gömülüdür: müşteri yalnız kendi verisini sorabilir.
Güven skoru uydurulmaz, ölçülür. Ölçülemeyen yerde "belirtilmemiş" yazar. AI'ın uydurduğu CVE numaraları çıktıdan otomatik ayıklanır. Kök neden kesin değilse "kanıt kesin root cause'u göstermiyor" denir ve olası nedenler sıralanır.
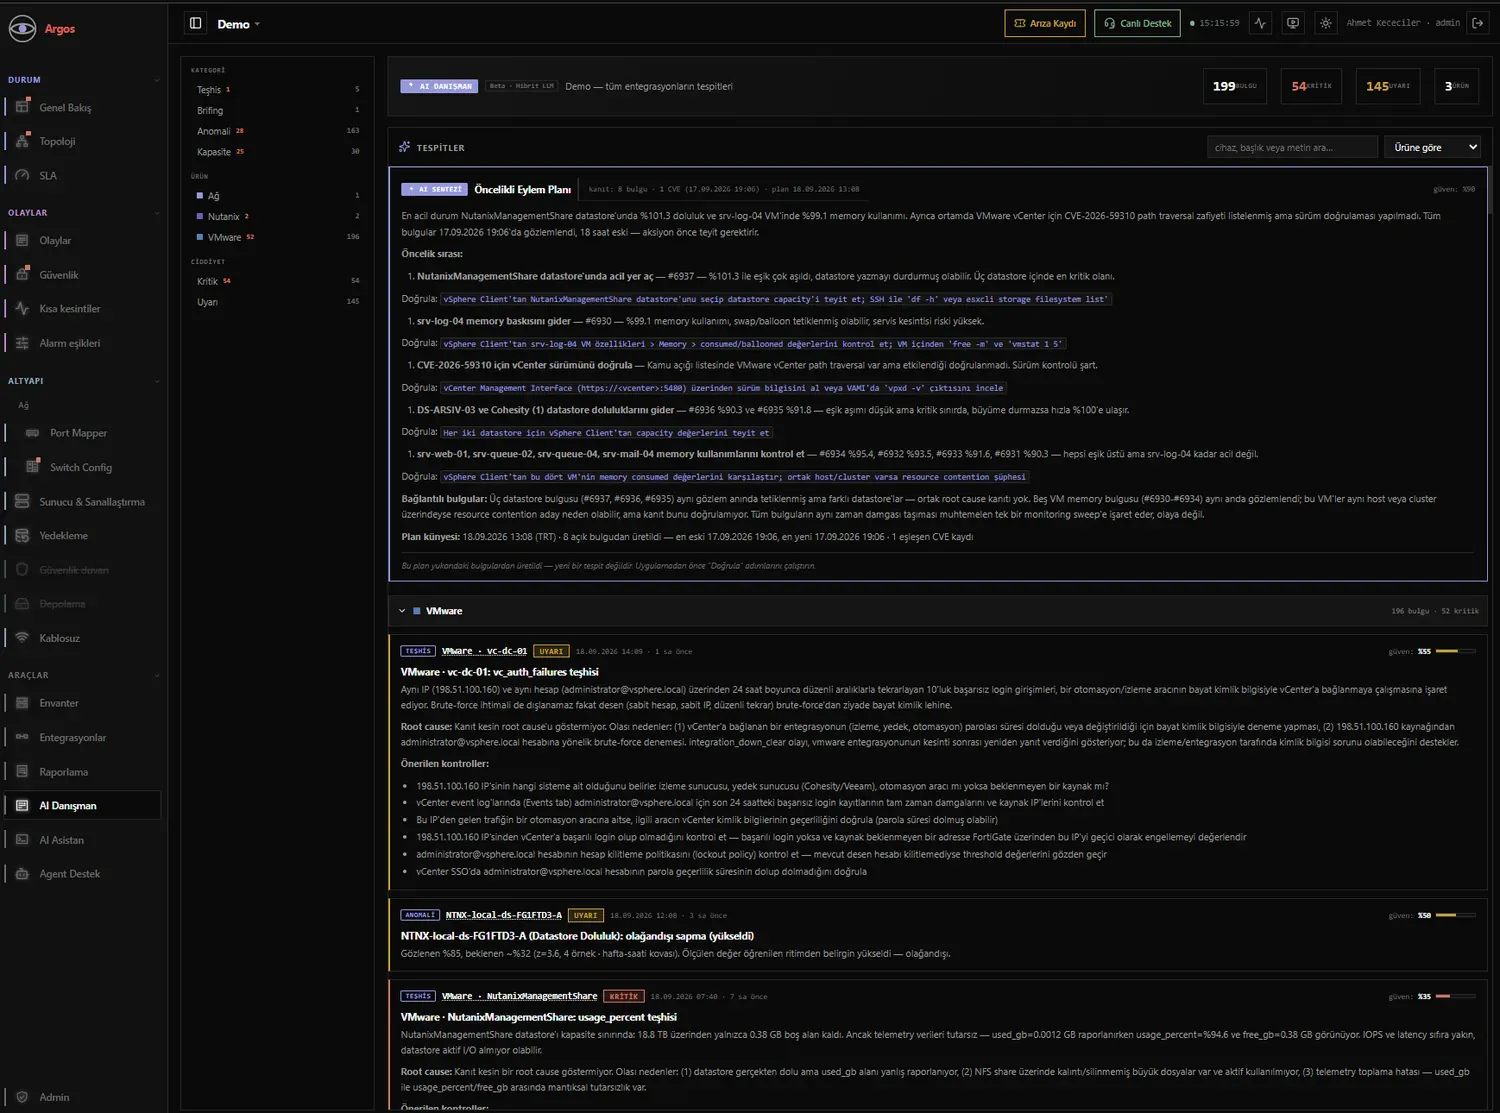
Bulgular önceliklendirilir, her adım için doğrulama komutu verilir, ilişkili bulgular birbirine bağlanır.
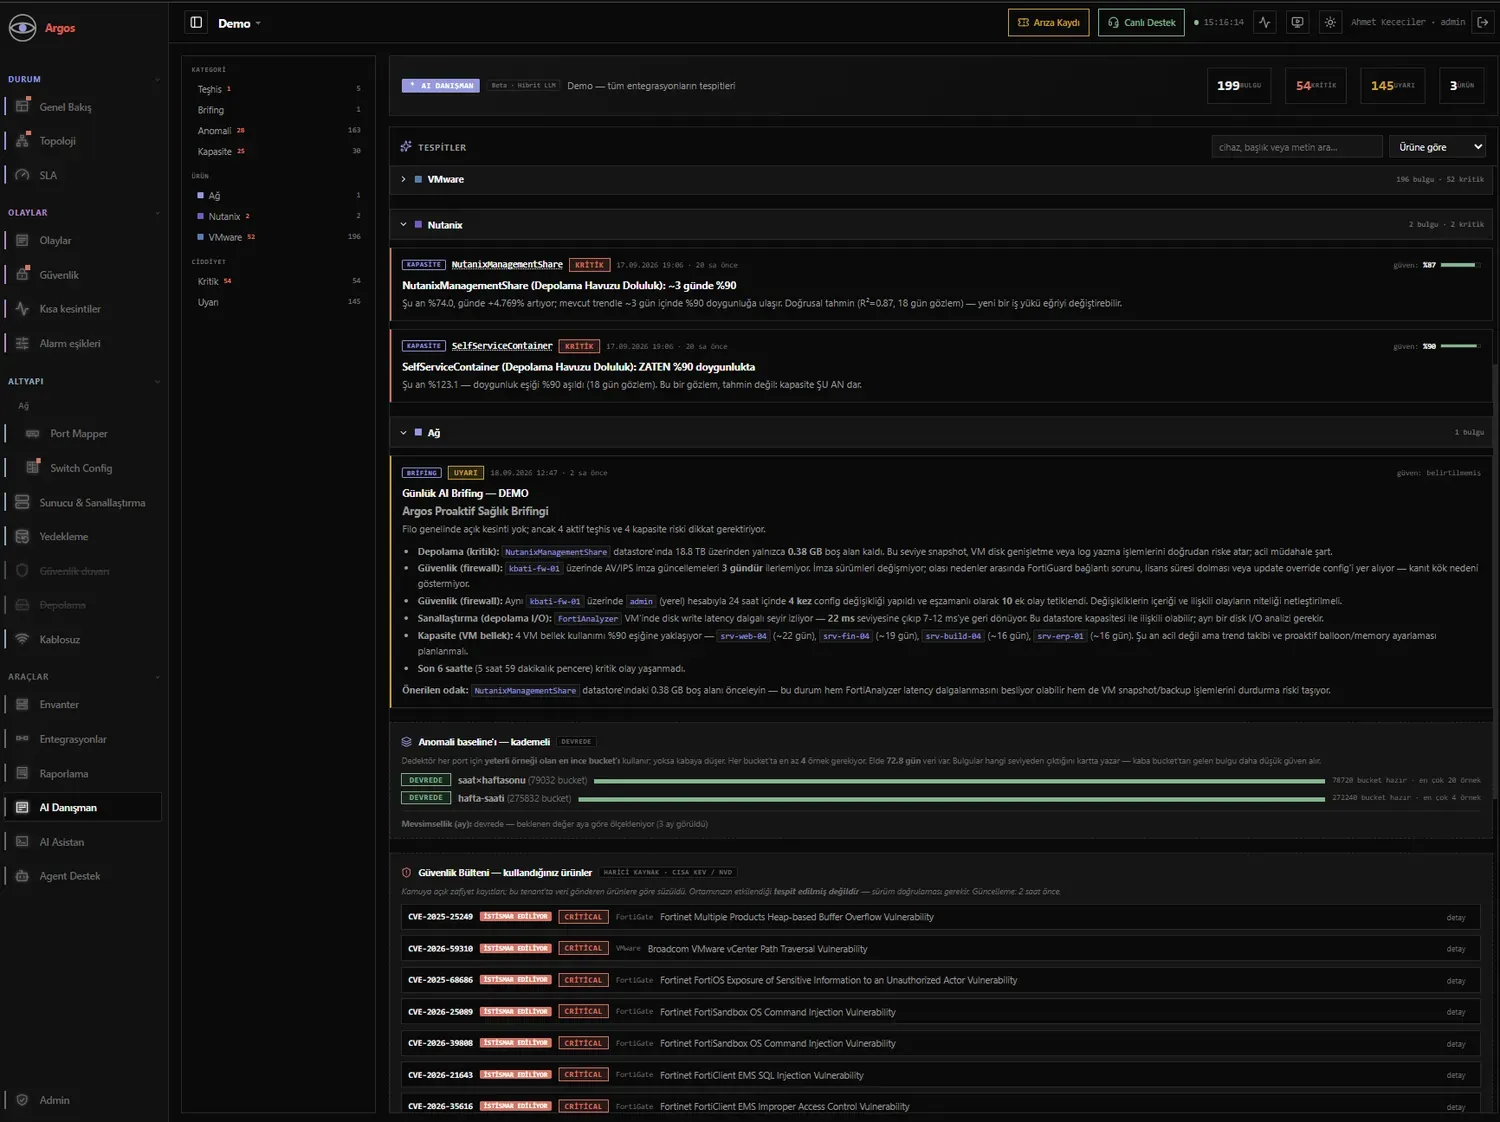
CISA KEV ve NVD verisi, tenant'ın veri gönderdiği ürünlere göre süzülür.
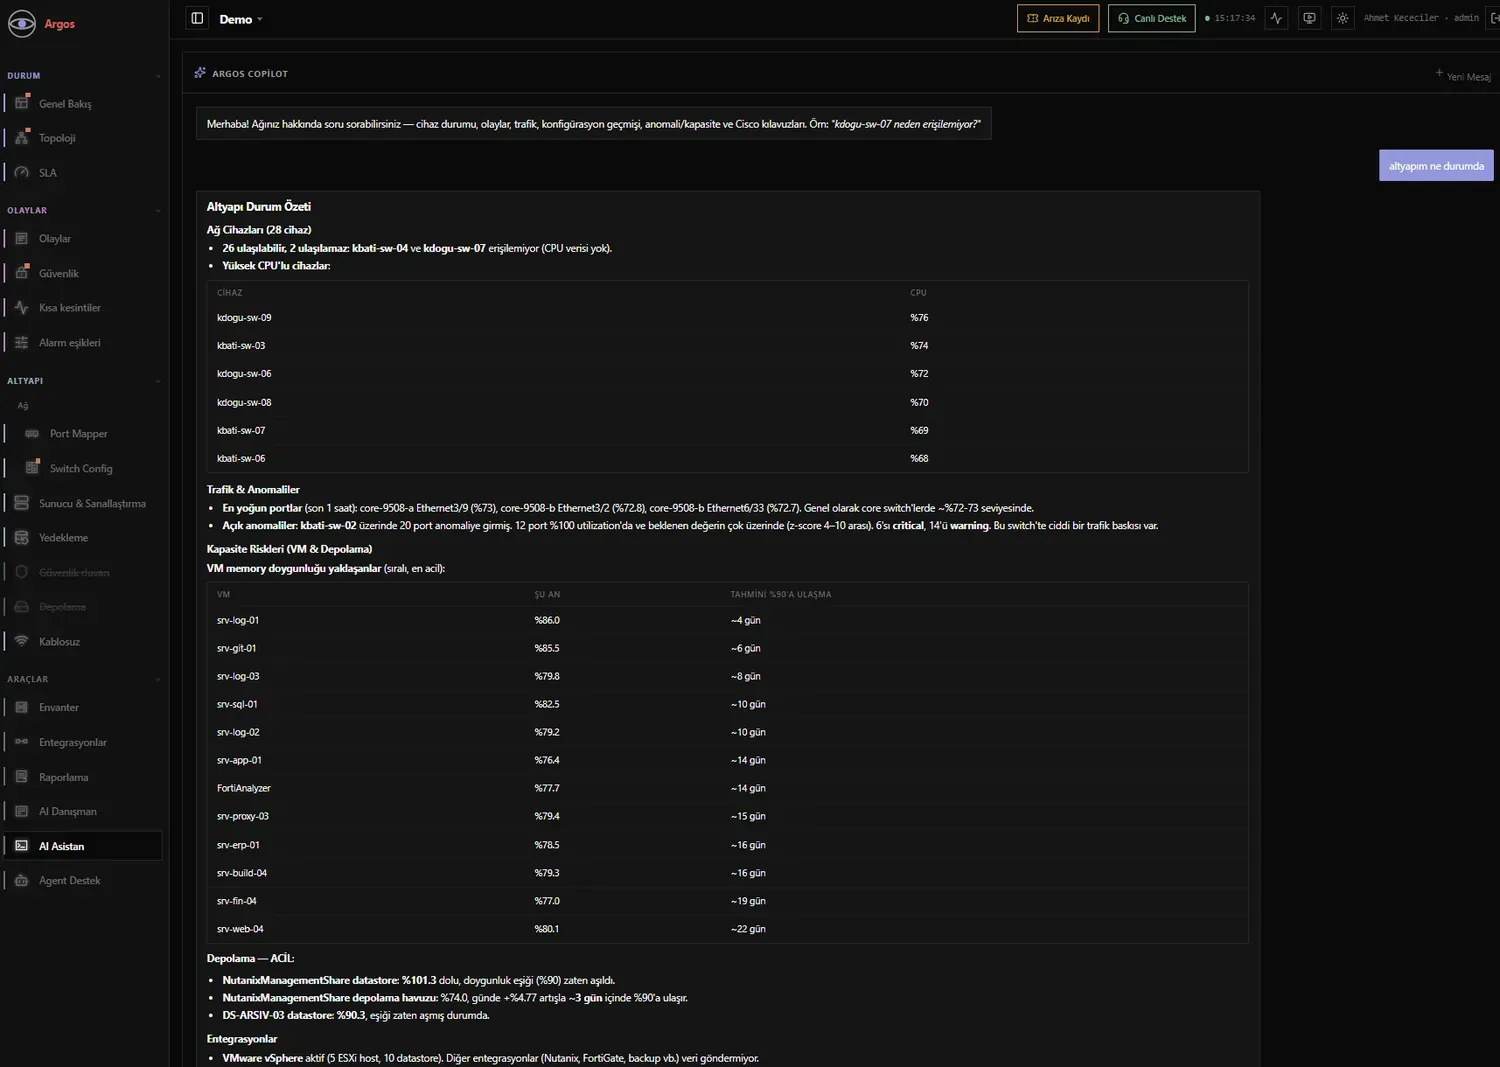
"Altyapım ne durumda" sorusuna canlı veriyle, tablolarla cevap.
Config Audit
Konfigürasyon düzenli olarak alınır ve versiyonlanır. Farklar satır satır gösterilir, değişiklik onu yapan kullanıcıya atfedilir. Parola ve anahtar gibi sırlar hem ekranda hem AI'a giden veride maskelenir.
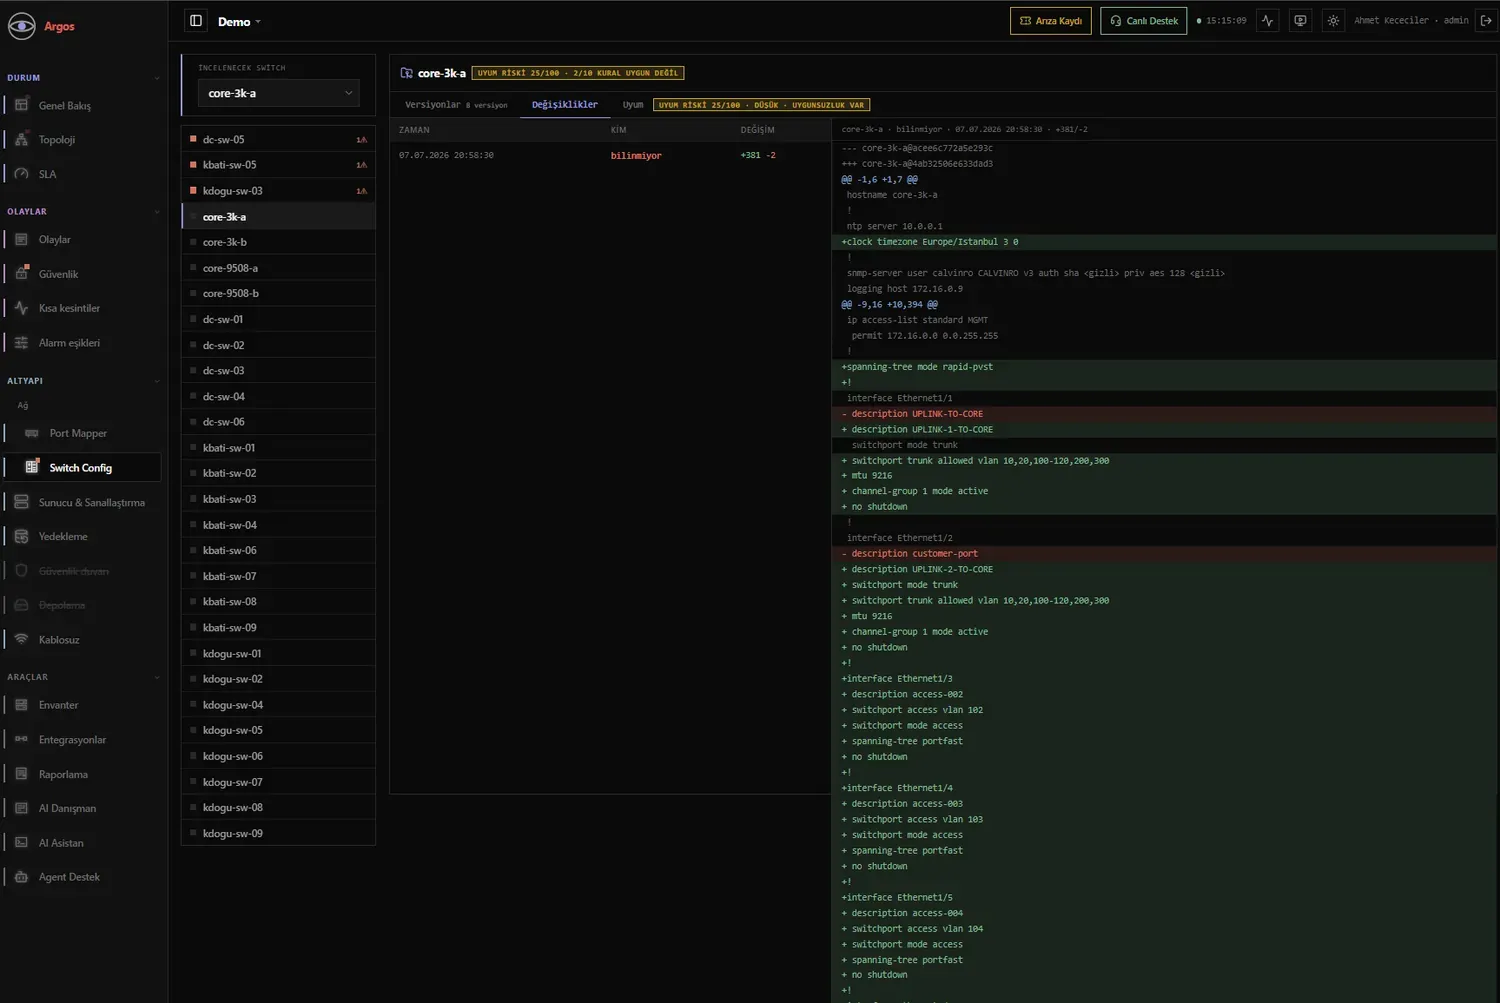
Uyum riski skoru, versiyon ağacı ve satır bazlı diff. Sırlar <gizli> olarak maskelenir.
Kapsam
Yeni ürün eklemek kod değil, kayıt işidir — bu yüzden liste hızlı büyür. Sizin ürününüz listede yoksa sorun.
| Hizmet alanı | İzlenenler |
|---|---|
| Ağ | SNMP tabanlı switch ve router · port durumu ve trafiği · bant genişliği · topoloji · Port Mapper · yedekli devre tanıma (vPC, VLT, LAG) · syslog · config audit |
| Güvenlik Duvarı | Fortinet FortiGate (sistem, VPN tünelleri, WAN, oturum yükü) · Palo Alto Networks NGFW · WAN sel/DDoS sinyali (öğrenilen eşik) |
| Sunucu & Sanallaştırma | VMware vSphere / vCenter (host, VM, datastore) · VMware vSAN · Nutanix AHV/Prism · sunucu donanımı Redfish ile: sağlık, güç, sıcaklık, PSU |
| Depolama | Dell PowerVault ME · Dell Data Domain · vSAN · datastore doluluk |
| Yedekleme | Veeam Backup & Replication · Dell PowerProtect Data Manager · Cohesity · Data Domain — başarısız iş alarmı, koşum raporu |
| Kablosuz | Cisco Catalyst 9800 / WLC · H3C WLC · Fortinet FortiAP |
| Veritabanı | Microsoft SQL Server: erişilebilirlik · AlwaysOn AG sağlığı (senkron durumu, kuyruklar, quorum) · yedek yaşı ve RPO/RTO takibi · veritabanı bozulma alarmı |
| Kimlik & Diğer | Cisco ISE · UPS (standart UPS-MIB konuşan her marka) |
Ek yetenekler: envanter (seri no, IP, model) · müşteriye özel eşik yönetimi · entegrasyon sağlığı takibi (hangi collector susmuş) · güvenlik olayları ekranı.
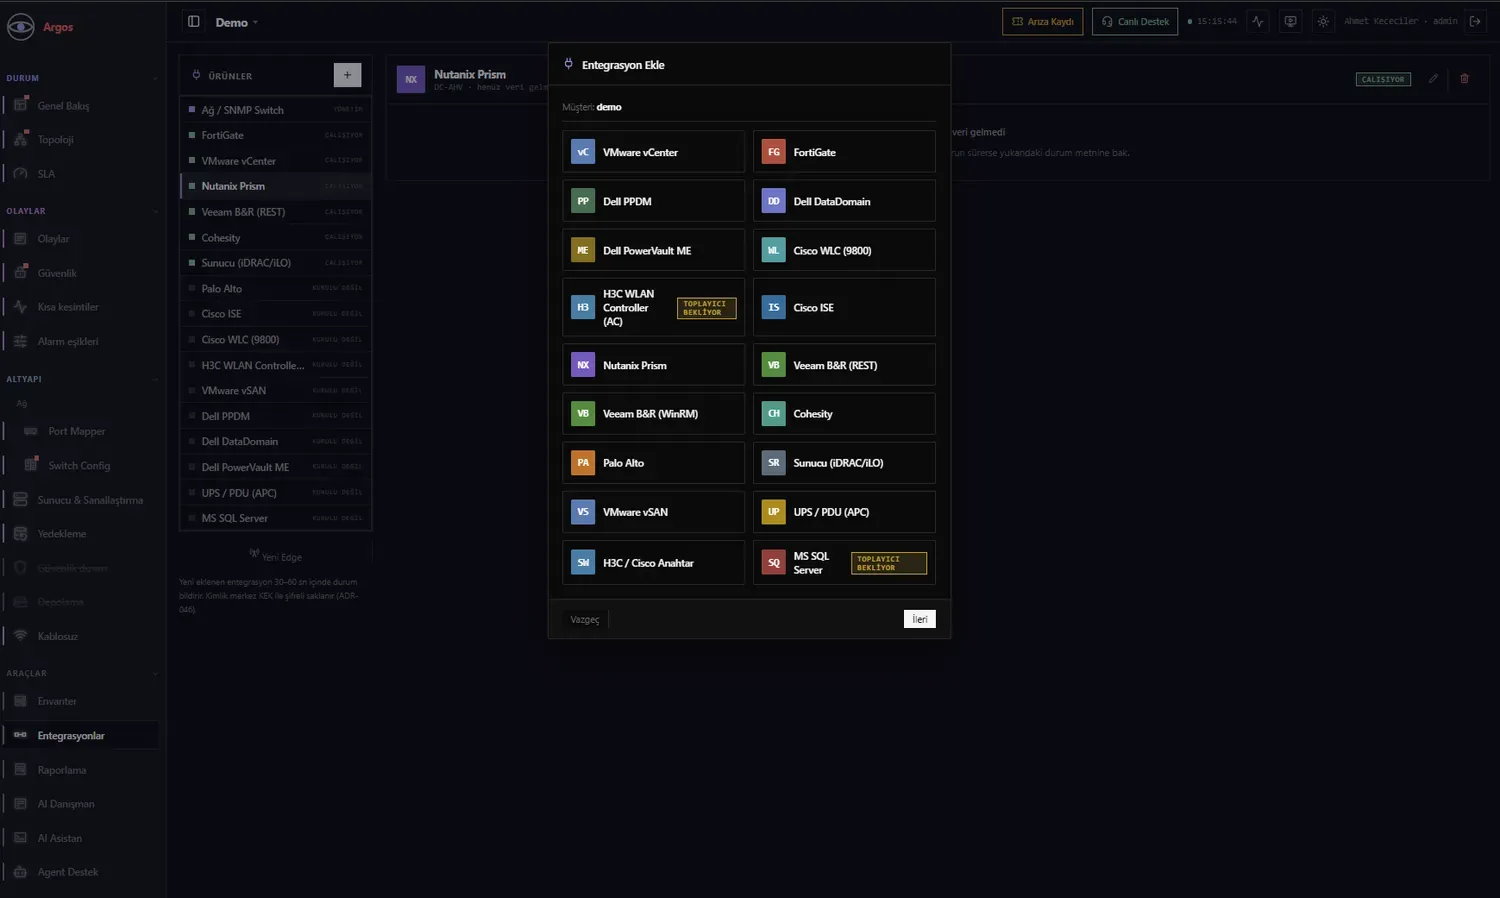
Ürün ailesi eklemek panelden yapılır. Kimlik bilgileri merkezde şifreli saklanır.
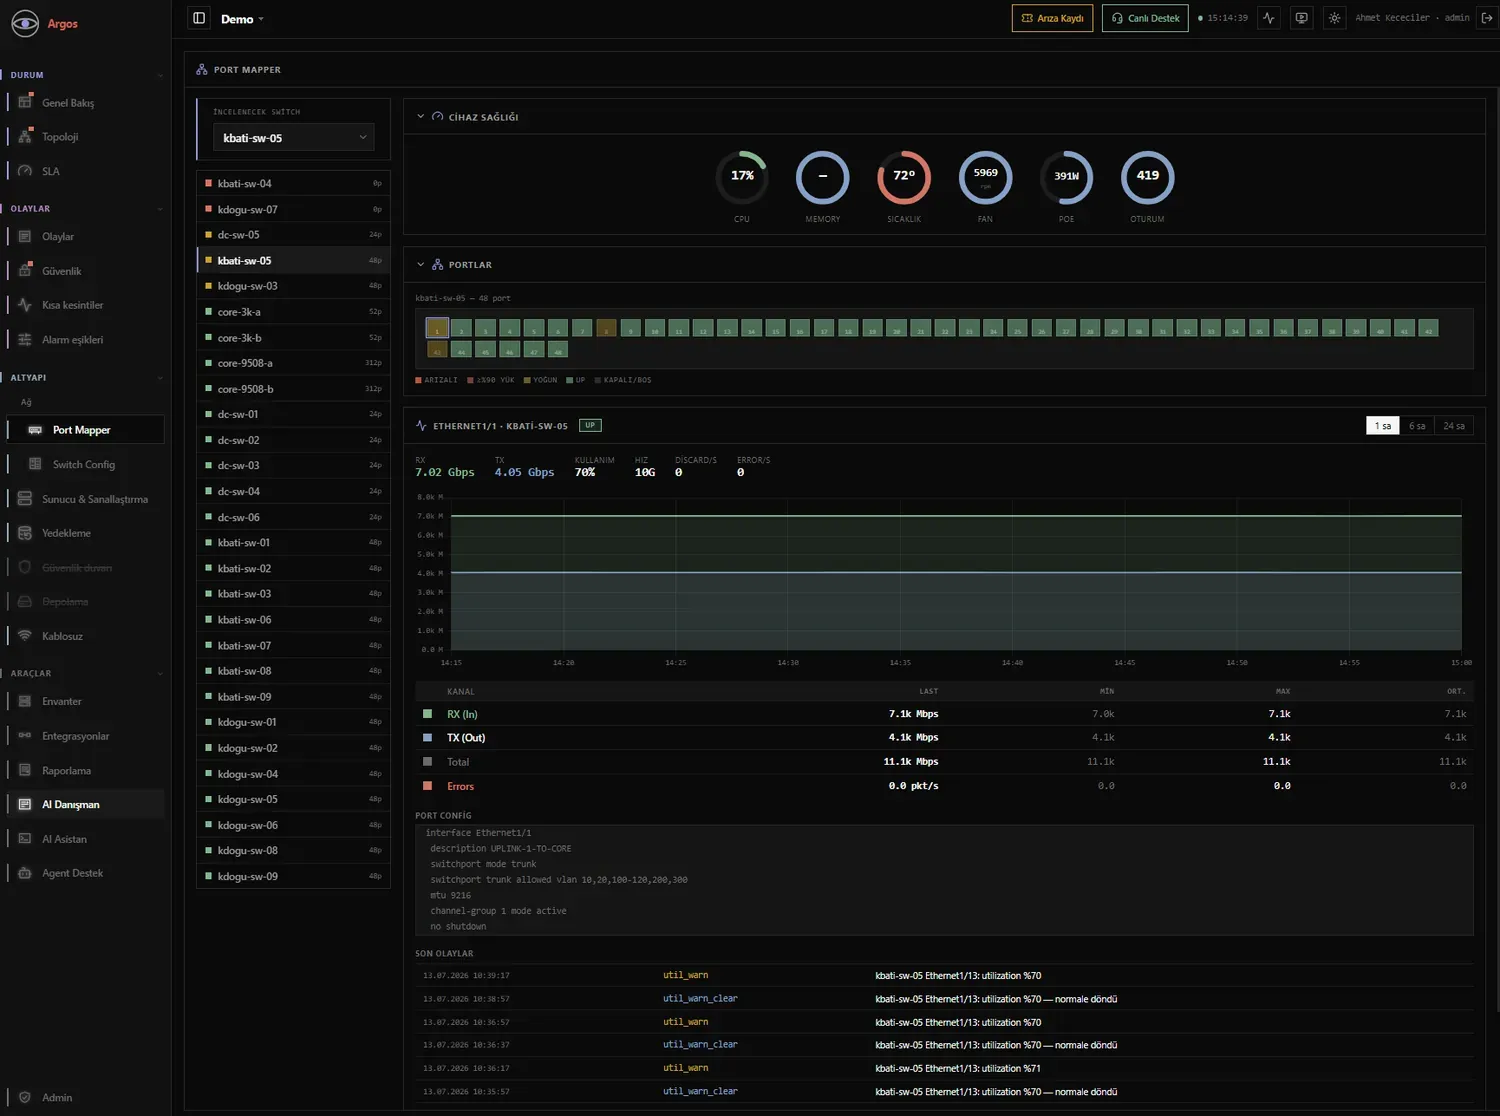
Port bazında trafik, hata, discard ve çalışan config — tek ekranda.
Güvenlik
Saha içeriye bağlantı kabul etmez; inbound port yoktur. Her edge cihazın kendi sertifikası vardır (mTLS); kimliği doğrulanmayan cihaz veri gönderemez.
Her müşterinin verisi ayrı veritabanı şemasında tutulur; çapraz sorgu mimari olarak yoktur. Yetki kontrolleri otomatik kapılarla her sürümde sınanır.
Cihaz parolaları şifreli saklanır. Config ekranlarında ve AI'a giden veride sırlar maskelenir. Rol bazlı erişim: admin, mühendis, müşteri.
Hassas içerik yerel modelde işlenir; buluta yalnız uygun görülen veri gider.
Edge yazılım güncellemeleri imzalı paketlerle ve halkalar hâlinde dağıtılır (lab → canary → müşteri); sorunlu sürüm sahaya yayılmadan durur.
Kim ne zaman giriş yaptı, hangi raporu kime gönderdi, hangi cihaza terminal açtı — hepsi kayıt altında.
1.700+ otomatik test, her sürümde koşan kalite kapıları, düzenli chaos tatbikatı — kasıtlı arıza enjekte edip alarmın gerçekten ateşlediğini ölçme — ve tanımlı SLO kataloğu. "İzleme sistemini kim izliyor?" sorusunun cevabı: kendi kendini izleyen dead-man's-switch ve watchdog.
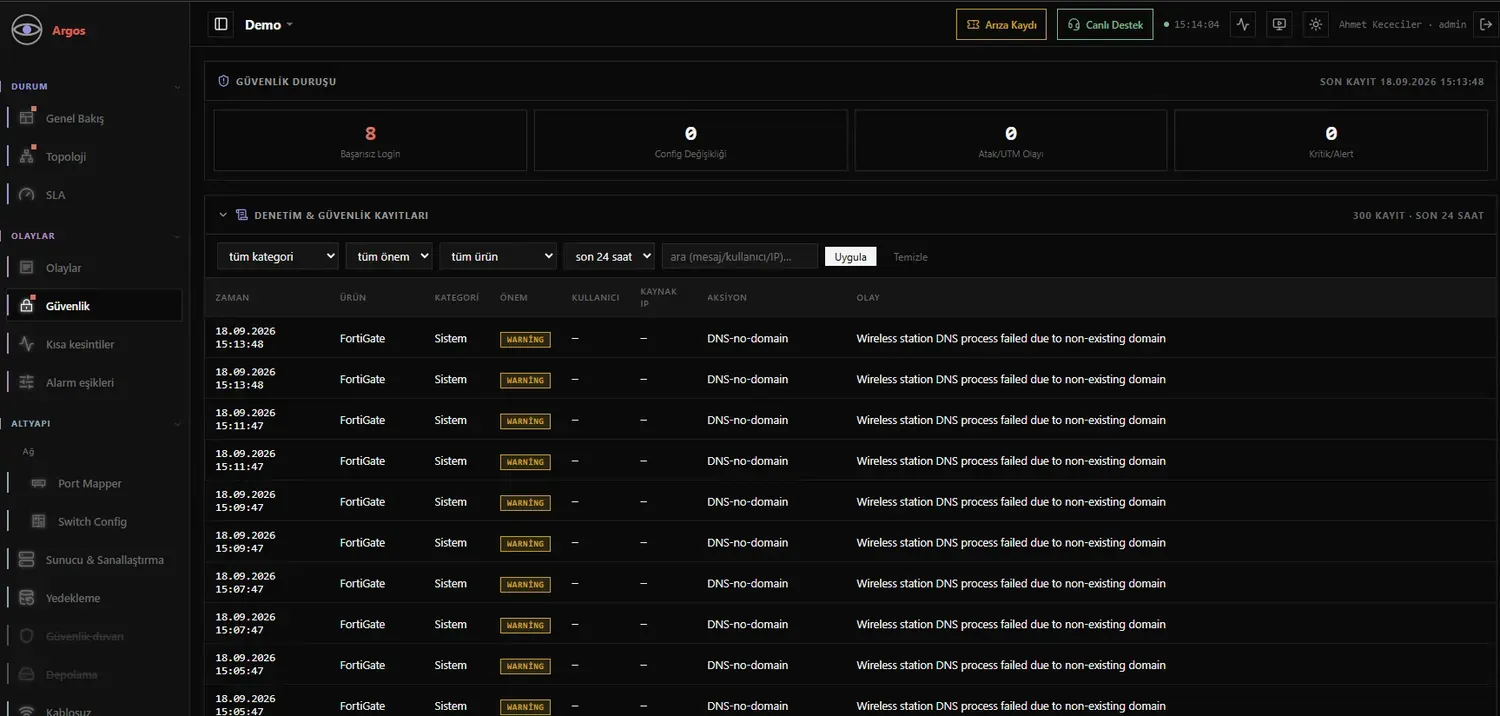
Başarısız login, config değişikliği, atak ve UTM olayları tek ekranda sayılır ve loglanır.
Karşılaştırma
| Klasik monitoring aracı | Argos | |
|---|---|---|
| Model | Lisans alırsınız, kurar ve kendiniz izlersiniz | Yönetilen hizmet: platform + 7/24 NOC |
| Yaklaşım | Reaktif — olay sonrası grafik | Proaktif — anomali, kapasite öngörüsü, config zekâsı |
| Alarm | Eşik aşıldı → mail; yeniden başlatmada tekrar | Durum veritabanında, tam bir kez; flap, yedeklilik ve edge-down farkındalığı; telefonla arama |
| Kök neden | Operatörün yorumuna bırakılır | AI kök neden analizi + servis etkisi + üretici bilgi bankası |
| Config | Genellikle ayrı ürün | Versiyon, diff, attribution ve uyum taraması — dahili |
| SLA | Alarm kayıtlarından yaklaşık | Ham veriden, 365 gün, "ölçemedim" ayrı kovada |
| Erişim | Genelde inbound erişim ya da VPN ister | Outbound-only, içeri port yok |
| Şeffaflık | Operatör ekranı | Müşteri portalı + iOS uygulaması |
| Raporlama | Ayrı rapor modülü | Dashboard'un kendisi PDF olur |
Tabloyu yana kaydırın →
Karşılaştırma kategori düzeyindedir ve belirli bir ürünü hedeflemez.
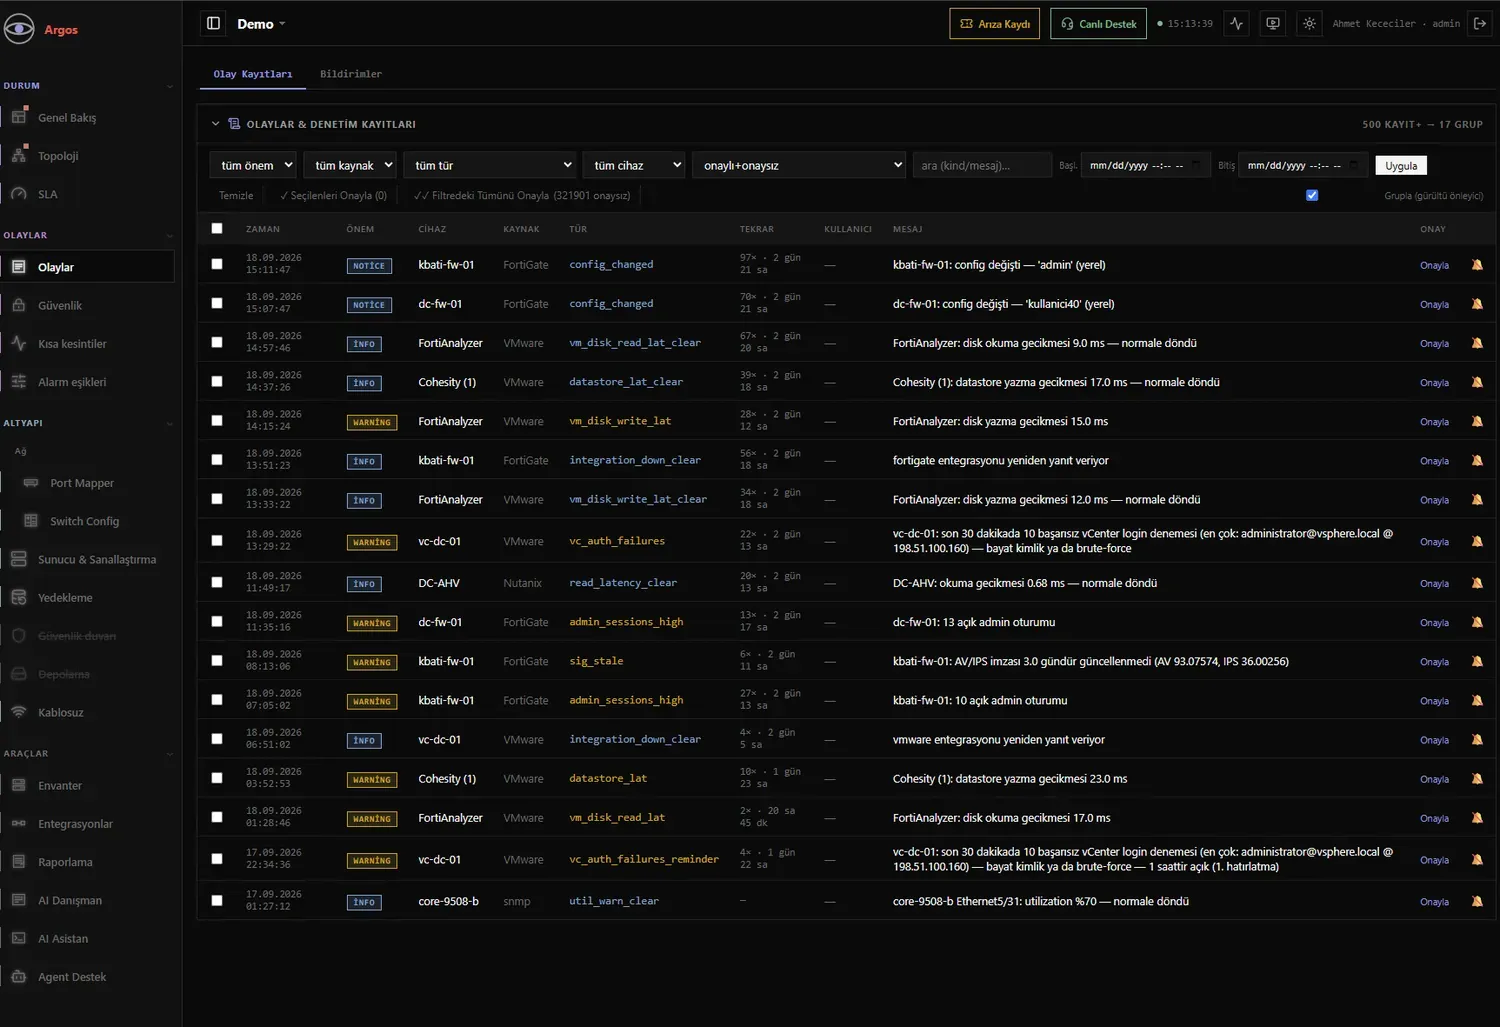
Gürültü önleyici gruplama açık: aynı olayın tekrarı tek satırda, kaç kez ve ne kadar süredir bilgisiyle.
Sayılarla Argos
Health Check
Satış öncesi deneme modu: aynı ürün, aynı edge cihazı, gerçek veri toplama. Fark şu — deneme süresince hiçbir insana hiçbir kanaldan alarm gitmez. Gölge modda çalışır.
01
İhtiyacınızı ve ortamınızı kısaca anlatın.
02
Sahaya tek sanal cihaz. Firewall'da değişiklik yok.
03
Gerçek veri toplanır, kimseye alarm gitmez.
04
Bulgular kanıt paketi olarak teslim edilir: okunur rapor ve ham veri.
05
Devam ederseniz hesap yerinde müşteriye dönüşür; yeniden kurulum yok, toplanan geçmiş korunur.
Argos yan yana çalışabilir. Health Check tam da bunun için var: kendi altyapınızda, kendi verinizle, risk almadan karşılaştırırsınız.
Sık Sorulan Sorular
Sahaya tek bir sanal cihaz (OVA) kurulur. Onboarding sihirbazıyla cihaz dakikalar içinde merkeze bağlanır; cihaz ve entegrasyon eklemek panelden yapılır.
İçeri doğru hiçbir şey. Edge cihaz dışarı doğru tek bir şifreli (mTLS) bağlantı kurar.
Kapsam bölümündeki 16+ ürün ailesi. SNMP konuşan her ağ cihazı temel seviyede izlenir; listede olmayan ürünler için entegrasyon hızlıca eklenebilir.
Her müşterinin verisi ayrı ve izole bir şemada tutulur; müşteriler arası sorgu mimari olarak mümkün değildir.
Hassas içerik yerel modelde işlenir; parolalar ve anahtarlar AI'a gitmeden maskelenir.
Edge cihaz veriyi yerelde tamponlar, bağlantı gelince iletir. Merkez, sahanın koptuğunu fark eder ve tek bir bildirimle haber verir — arkadaki yüzlerce cihaz için ayrı alarm üretmez.
İkisi de. NOC ekibi her şeyi görür; size yalnız sizi ilgilendiren olay türleri gider. Kitle, kanal ve eşikler müşteriye göre ayarlanır.
Hayır. Argos yan yana çalışabilir; Health Check tam da bunun için var.
iOS uygulaması mevcut. Kritik olaylar anlık push olarak cebe düşer; açık olaylar ve filo durumu tek ekranda görünür, oturumlar uzaktan iptal edilebilir.
İletişim
Altyapı Health Check ile başlıyoruz: sahaya tek sanal cihaz, gerçek veri, sıfır bildirim. Süre sonunda elinizde ortamınızın kanıtlanmış bir röntgeni oluyor — devam edip etmemeye ondan sonra karar veriyorsunuz.
argos@desistem.com.tr
argos.desistem.com.tr
Barbaros Mah. Mor Sümbül Sok.
Varyap Meridian Business I Blok No:1 Kat:16
Batı Ataşehir · +90 216 574 27 27
Mustafa Kemal Mah. Dumlupınar Bulvarı No:266
Tepe Prime Avenue · Çankaya
+90 312 220 44 01